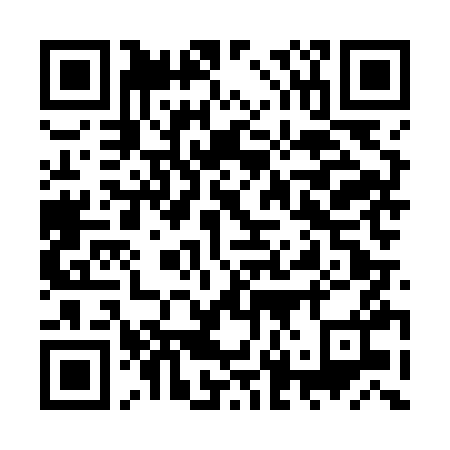
Um link HTTPS direto para um site Abundera de primeira parte. Sem encurtadores, sem redirecionamentos. Veredicto ideal: Aprovado com mutabilidade estática e piso baixo de mutabilidade do servidor de destino.
https://qr.abundera.ai/
Um QR code é um estranho te entregando um envelope. O mesmo vale para qualquer URL curta — um bit.ly, um t.co ou um link numa DM. Abrir sem verificar pode te levar a uma página de phishing de credenciais, uma armadilha de WiFi aberto, uma transação que drena carteira cripto ou uma intent do Android que instala malware. Rastreamos a cadeia, analisamos o destino e dizemos quem pode alterá-lo depois que o QR foi impresso — a pergunta que decide se uma etiqueta de parquímetro, uma URL curta encaminhada, um cardápio de restaurante ou um folheto de MFA corporativo é realmente seguro.
Escaneie um QR code com a câmera, faça upload de uma imagem, cole uma imagem ou cole o texto decodificado.
A câmara e a descodificação da imagem acontecem no seu navegador; só o texto descodificado é enviado ao nosso analisador. A única exceção é o botão opcional de visão por IA, que carrega essa imagem para que um modelo de visão a possa ler.
Baixando decodificador aprimorado… 0%
Armazenado apenas neste dispositivo, nunca enviado aos nossos servidores. Últimas 25 leituras, as mais antigas removidas automaticamente. Histórico de leituras sincronizado na nuvem (entre dispositivos, 30 dias) está no roadmap para planos Personal+.
Toque em "Tentar este escaneamento" para rodar aqui, ou aponte a câmera do celular para o QR — ele passa pelo nosso scanner e o veredicto aparece no seu telefone. Sem precisar acessar nada antes.
Um link HTTPS direto para um site Abundera de primeira parte. Sem encurtadores, sem redirecionamentos. Veredicto ideal: Aprovado com mutabilidade estática e piso baixo de mutabilidade do servidor de destino.
https://qr.abundera.ai/
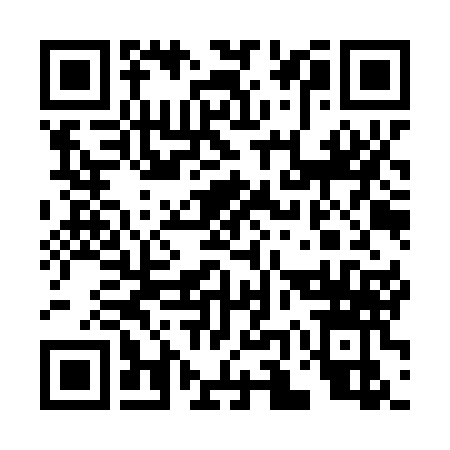
Um QR que passa pelo nosso próprio encurtador antes de chegar ao destino final. O veredicto exibe quem pode alterar o destino após a impressão — o eixo de mutabilidade que nenhum outro scanner mostra.
https://aqr.net/demo-walmart
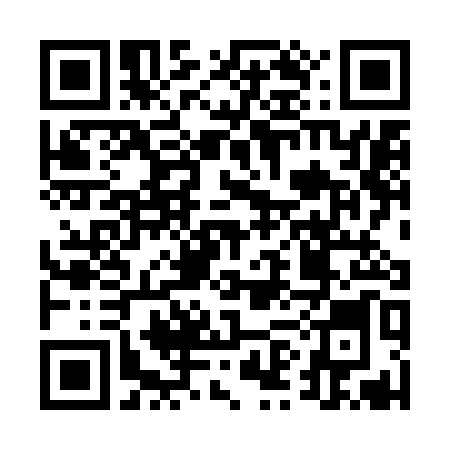
Um link garantido para resolver em um país diferente do seu (o JS troca o alvo após detectar sua região). Demonstra o chip de país por salto — uma cadeia que cruza fronteiras inesperadamente é um sinal de confiança mais forte do que qualquer salto isolado.
https://www.bundestag.de/
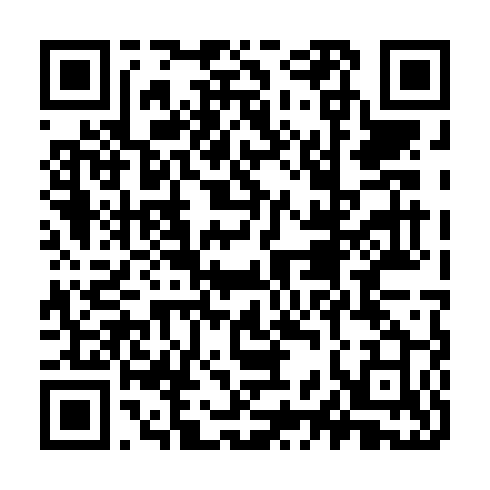
O Google mantém esta URL especificamente como uma fixture de teste do Safe Browsing. Ela é classificada como SOCIAL_ENGINEERING pelo Safe Browsing — útil para demonstrar que o agregador de reputação e a escalonamento de veredictos realmente funcionam, sem linkar a um site de phishing real.
https://testsafebrowsing.appspot.com/s/phishing.html
O seu navegador descodifica o QR localmente (jsQR) e nós só vemos o texto do payload. A imagem permanece no seu dispositivo, a menos que escolha o recurso opcional de visão por IA, que carrega essa imagem para descodificação.
O payload é classificado por esquema de URI, prefixo de formato estruturado ou heurística de conteúdo em uma das 48 categorias de analisador que juntas reconhecem 222 variantes de payload: URL HTTP (com dezenas de reconhecedores específicos por host), WiFi, vCard, telefonia, e-mail, intent Android, criptomoeda, endereçamento por conteúdo, dados inline, calendário, geo, pareamento Bluetooth, onboarding Matter, pagamento de comerciante EMV (PIX, PayNow, PromptPay, UPI e mais de 30 esquemas por país), config WireGuard, SMART Health Card, ativação eSIM, pareamento WalletConnect, passkey híbrido FIDO, esquema bloqueado ou texto simples. Cada categoria vai para seu analisador dedicado.
Para URLs HTTP, rastreamos a cadeia de redirecionamento por serviços de indireção (Bitly, Linktree, QR Tiger e ~80 outros), registramos intermediários por salto, classificamos a mutabilidade (estático / dinâmico-único / dinâmico-encadeado / ad-intersticial / cíclico) e atribuímos o controle a cada operador de serviço de indireção. Em paralelo, verificamos o destino no Google Safe Browsing e URLhaus.
Componemos um único formato de veredicto invariante por tipo de payload: threat_class, mutability, chain, attribution, sub_payloads, disclosure em linguagem simples. Sub-payloads embutidos em um pai (URLs em um campo NOTE de vCard, SSIDs com link, etc.) são despachados recursivamente.
Scanners de ameaças de classe URL cobrem uma das 48 categorias de payload que um QR pode carregar — e apenas um reconhecedor dentro da categoria de URL. Reconhecemos 222 variantes de payload nas 48 categorias. Uma amostra abaixo; a lista completa e o roadmap de Nível 2 estão na página de cobertura.
Rastreie cada salto. Detecta cadeias de Bitly + Linktree. Identifica operadores de serviços de redirecionamento. Mostra quem pode alterar o destino depois da impressão.
SSID + criptografia analisados e normalizados. Redes abertas, WEP fraco e ocultas são sinalizadas. Decodificação de confusáveis para que SSIDs parecidos apareçam no resultado.
Validação de formato de endereço + checksum por cadeia. Detecção de seletor de função EVM (approve, setApprovalForAll, permit). Reputação via Chainabuse.
Decodifica payloads de onboarding MT: base-38. Extrai vendor ID + product ID. Exibe o alerta "este código cadastra um dispositivo na sua rede doméstica" para que uma etiqueta trocada não entre silenciosamente na rede de um atacante.
Analisa payloads EMVCo MPM / CPM (SGQR, PromptPay, PayNow, DuitNow, UPI). Validação de CRC + exibição do nome do comerciante, detecta o ataque de troca de etiqueta — o golpe de QR mais comum no mundo.
Reconhece endpoints de login por QR do WhatsApp Web, Telegram, Signal, Microsoft 365, Google, GitHub e AWS. Avisa que escanear concede ao gerador do QR acesso à sua conta.
Uma vez que um QR é impresso numa etiqueta, num cardápio ou num folheto, não dá para desfazer. O veredicto que importa não é só "o link está seguro agora" — é "quem pode mudar para onde isso aponta depois que a tinta secou". Isso é mutabilidade.
walmart.com codificado diretamente na matriz do QR
O destino está no próprio padrão de pontos. Nenhum terceiro pode reescrever para onde ele aponta. O que você escaneia hoje é o que vai escanear daqui a um ano.
aqr.net/demo-walmart → algum encurtador → walmart.com
O QR codifica uma URL de encurtador; o titular da conta do encurtador escolhe o destino no momento do escaneamento e pode trocá-lo em 30 segundos. Limpo hoje, phishing amanhã, mesma etiqueta física. Exibimos a cadeia, identificamos o operador do serviço de redirecionamento e dizemos se o ativo impresso está numa coleira.
Grátis para uso pessoal, sem cadastro. Planos pagos para pessoas físicas, famílias, equipes, marcas e implantações empresariais.
MEMBRO FUNDADOR Sua taxa. Fixada. Para sempre. Economize 34% nos planos pagos, cobrança anual, disponível até 31 de dezembro de 2026.
O mesmo mecanismo, nativo no macOS, Windows, Linux, iOS e Android. A leitura pela câmera fica no dispositivo; a classificação vai para o mesmo endpoint. abundera.app →
Quishing é phishing por QR code: um atacante imprime, cola, envia por e-mail ou DM um QR code que, ao ser escaneado, abre uma página de roubo de credenciais, uma transação que drena carteira cripto, uma armadilha de WiFi aberto, ou uma intent do Android que instala malware. O próprio QR é apenas uma imagem, então filtros de links em e-mail e avisos do navegador nunca o veem — até que o celular da vítima já abriu o destino. A defesa tem que acontecer no momento do escaneamento, antes do celular seguir o link.
Três diferenças. O vetor de ataque é físico ou visual — uma etiqueta sobre o QR de um parquímetro, um folheto impresso imitando um cadastro de MFA, um QR de cardápio de restaurante trocado durante a madrugada — o que contorna filtros de gateway de e-mail completamente. As vítimas confiam mais em QR codes do que em links por e-mail; um QR parece um destino escolhido por quem imprimiu a superfície. E QR codes dinâmicos que passam por um encurtador podem ser redirecionados para um destino de phishing depois que o ativo impresso foi distribuído — um QR que era seguro na impressão pode se tornar hostil meses depois. Scanners de links estáticos respondem "esta URL é maliciosa agora", não "quem pode mudar para onde isso aponta".
Não aponte a câmara nativa do telemóvel para o código, isso abre o destino de imediato. Em vez disso, abra check.qr.abundera.ai no telemóvel, leia o QR através da câmara integrada na página (a descodificação acontece localmente e a imagem permanece no dispositivo, a menos que escolha o recurso de visão por IA) e leia o veredito. Percorremos cada salto de redirecionamento, classificamos se o destino pode ser controlado por terceiros depois de o QR ter sido impresso, e verificamos a reputação junto do Google Safe Browsing e de outros agregadores. Vereditos Aprovado são seguros para abrir; vereditos Atenção e Não prosseguir explicam porquê.
Etiquetas em parquímetros e carregadores de veículos elétricos que cobrem o QR legítimo com um que aponta para uma página de roubo de cartão de crédito — o padrão mais relatado de 2024-2025, observado em Austin, San Antonio e em todo o Reino Unido. QRs de cardápio de restaurante trocados por páginas de phishing durante a madrugada por um atacante que físicamente substitui o suporte de mesa. Folhetos de cadastro de MFA corporativo em banheiros de escritório que parecem oficiais, mas cadastram o dispositivo do atacante. QRs de convite de casamento distribuídos meses antes do evento, onde um comprometimento de conta de encurtador permite ao atacante redirecionar milhares de cartões impressos. QRs de pagamento cripto em terminais de ponto de venda cobertos com o endereço de carteira do atacante. O fio condutor: o QR impresso parece idêntico ao seguro.
As ferramentas existentes classificam se uma URL é atualmente maliciosa. Nós também classificamos se o destino é controlável por terceiros após a impressão do QR — uma propriedade que chamamos de mutabilidade. Um QR dinâmico limpo roteado por um encurtador ainda é de alto risco para uma etiqueta de parquímetro ou convite de casamento: o titular da conta do encurtador pode alterar o destino a qualquer momento. Exibimos essa postura de controle como um campo de veredicto de primeira classe, ao lado do veredicto de conteúdo de ameaça.
Não. O payload decodificado vai para nosso servidor por HTTPS para que possamos percorrer a cadeia e consultar bancos de dados de reputação — isso é uma necessidade funcional, não uma escolha — mas nunca é armazenado. Os veredictos são armazenados em cache por um hash SHA-256 de um discriminador por tipo de payload concatenado com um salt secreto mantido pelo servidor. O payload original não pode ser reconstruído a partir de nenhuma entrada no cache.
qr.abundera.ai é um gerador que promete tudo no lado do cliente: nada sai do seu dispositivo. Este verificador de segurança transmite o payload decodificado para o servidor por necessidade. Separamos as duas superfícies para que a promessa de cliente único permaneça limpa no domínio do gerador, e a superfície com modelo de privacidade invertido fique claramente identificada aqui.
Plano Pro. Envie um QR para monitoramento e percorremos a cadeia periodicamente. Receba um e-mail quando os alvos de redirecionamento, o destino final ou o conjunto de operadores de serviços de redirecionamento mudar. Isso detecta o padrão de quishing mais comum: imprimir um QR limpo, trocar o destino para phishing meses depois e colher escaneamentos do ativo impresso.
Sim, no plano Pro. A API é RESTful e retorna um veredicto JSON estruturado com tipo de payload, classe de ameaça, mutabilidade, cadeia de redirecionamento, atribuição de controle por salto e sub-payloads encontrados. Projetada para integração em carteiras digitais, suítes de segurança mobile, filtragem de URL corporativa e enriquecedores de pré-visualização de links do Slack / Teams.
Não, por enquanto. O classificador é de código fechado enquanto o trabalho de patente subjacente está em processo de concessão. Podemos publicar implementações de referência de algoritmos divulgados após a concessão. O contrato da API é público e estável.